Audit logiciel et informatique

Faire vérifier le logiciel avant achat, investissement ou nouveau développement

Avez-vous besoin d'une due diligence technique pour un logiciel, une application ou une plateforme ?
Nous vérifions la qualité du code, l'architecture, la sécurité et les risques opérationnels et vous fournissons un modèle de décision fiable pour les prochaines étapes.

  • Rapport court en 48 heures
  • Risques prioritaires
  • Révision indépendante

Qui crée un Audit logiciel et qu'est-ce qu'il y a dedans ?

Un audit logiciel fiable est réalisé par une agence logicielle indépendante, expérimentée en architecture, sécurité et exploitation. Il évalue la qualité du code, l’architecture, la sécurité, la dette technique, la couverture des tests et la capacité d’exploitation, puis hiérarchise les risques et les efforts nécessaires. CodeGuides réalise ses audits en toute confidentialité, avec un accord de confidentialité si vous le souhaitez, et traduit les constats techniques en éléments de décision pour la direction, les investisseurs ou les acheteurs.

Pourquoi les équipes recherchent-elles «Retours d’expérience sur les audits logiciels, « avis » ou « forum » ?

Les personnes qui consultent des avis, des forums ou des retours d’expérience cherchent une évaluation indépendante, et pas seulement à comparer les promesses des prestataires. Un audit logiciel doit donc présenter des constats vérifiables : quels risques sont critiques, lesquels relèvent simplement de la dette technique, quelles mesures sont réellement nécessaires avant un achat, un investissement ou un lancement, et quel effort prévoir ? Un bon rapport permet de vérifier chacun de ces points.

Les questions auxquelles un audit doit répondre

L’architecture est-elle viable ? La sécurité, la protection des données, la base de données et l’exploitation sont-elles correctement mises en œuvre ? Existe-t-il des risques susceptibles de retarder un achat, un financement ou un lancement ?

Ce qui ne suffit pas

Une liste de contrôle ou un outil d’analyse automatisé ne remplace pas une évaluation. Il faut le jugement technique de développeurs capables aussi de stabiliser, de moderniser et d’exploiter des logiciels en production.

Quelles test technique en avez-vous besoin ?

Toutes les questions ne nécessitent pas le même rapport. Ces trois contrôles couvrent les préoccupations les plus courantes, de la qualité du code à la sécurité avant lancement.

Vous souhaitez faire examiner du code, mais vous ne savez pas exactement quelle profondeur d’analyse est nécessaire ? Nous en discuterons lors d’un premier entretien gratuit. S’il s’agit de code généré par l’IA, les pistes Faire auditer une application IA poursuivre.

Audit de code

Raison : Des doutes sur la qualité et la maintenabilité. Sujet : structure, dette technique, tests, dépendances. Résultat : résultats hiérarchisés. Elle diffère de la revue d’architecture en se concentrant sur du code concret.

Révision de l'architecture

Motif : mise à l’échelle, refonte ou reprise. Éléments examinés : architecture du système, modèle de données, évolutivité et exploitation. Résultat : évaluation et architecture cible. Plus large qu’un audit de code et plus technique qu’un simple conseil.

Vérification de sécurité

Motif : lancement, demande d’audit ou suspicion. Éléments examinés : authentification, secrets, validation des entrées, OWASP et accès aux données dans l’application et le backend. Résultat : risques, conséquences et mesures à prendre.

Ce qu’un audit logiciel doit réellement garantir

Un avis d'expert n'a de valeur que s'il Crée une capacité de prise de décision. Nous associons expertise technique et synthèse à l’intention de la direction, afin de rendre les risques, les efforts et les priorités transparents.

La profondeur technique au lieu de l'intuition

Le code, l'architecture, les tests et le fonctionnement sont spécifiquement évalués, et pas seulement décrits superficiellement.

  • Analyse du code et de l'architecture
  • Qualité, tests, CI/CD
  • Stabilité et fonctionnement

Risques clairement hiérarchisés et classés

Nous ne nous contentons pas de recenser les risques : nous évaluons aussi leurs conséquences, leur probabilité et les efforts nécessaires.

  • Matrice des risques avec leur impact
  • Plan d'action par priorité
  • Dépendances transparentes

Certitude décisionnelle pour la direction

Synthèse, recommandation claire et fourchette budgétaire pour les prochaines étapes.

  • Résumé
  • Options d'investissement
  • Critères Go/No-Go
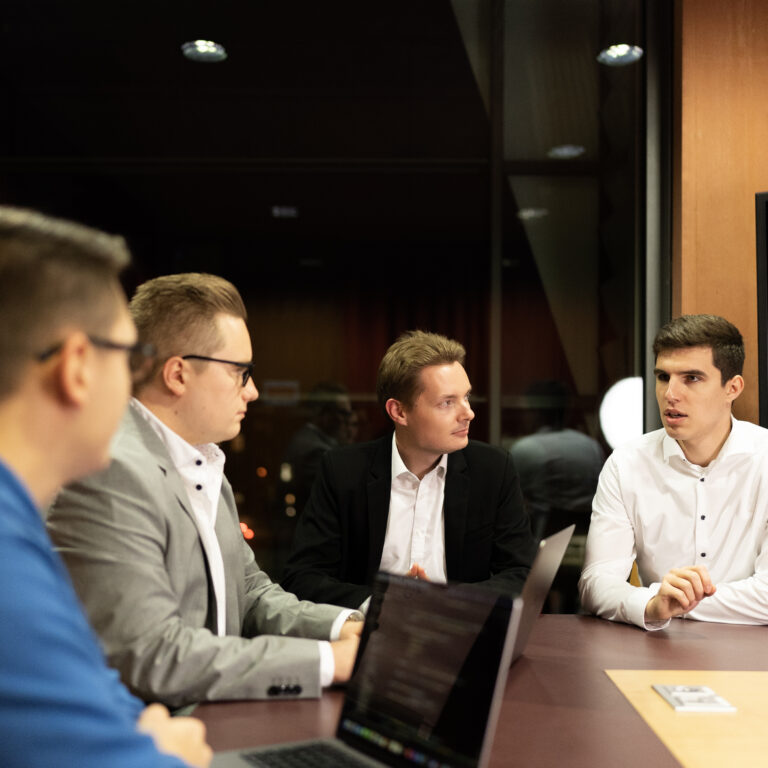
Équipe CodeGuides pendant la planification

Donc, un Audit logiciel de notre part

Nous vous aidons à obtenir clarté rapide, sans perturber vos opérations. Le processus est transparent, structuré et donne des résultats utilisables.

Peu de coordination nécessaire, des résultats clairs. Chaque étape prévoit des livrables définis et un avancement vérifiable.

Jour 1

Coup d'envoi, accès et image cible

Cibles, systèmes, rôles, accès au dépôt, infrastructure et surveillance. Nous définissons le périmètre.

Portée Cibles Accès
Jour 2-5

Analyse, tests, révision

Revue de code, analyse de l’architecture, contrôles de sécurité, tests de performance et examen de l’exploitation.

Code Sécurité Performances
Jour 5-7

Atelier des résultats

Constats, hiérarchisation, plan d’action et séance de questions-réponses avec votre équipe ou votre direction.

Priorisation Mesures Décision
Facultatif

PoC ou stabilisation

Vérifiez les points critiques ou passez directement à leur mise en œuvre : stabilisation, feuille de route, sprints.

PoC Stabilisation Feuille de route

Des conclusions claires et mesurables, au lieu de l'intuition

Un bon rapport présente des délais et des points de contrôle précis, ainsi que des recommandations concrètes.

48 h
Rapport court possible

Idéal avant une décision ou pour obtenir rapidement un état des lieux réaliste.

5 à 10 jours
Rapport complet

Évaluation détaillée et plan d'action hiérarchisé.

3 niveaux
Code, architecture, opérations

Nous examinons ensemble le système, les processus et l'infrastructure.

Aucune exagération
Des risques plutôt que du marketing

Des risques clairs, des priorités claires, des recommandations claires.

Points de contrôle · Audit logiciel

Ce que nous vérifions spécifiquement

Une évaluation indépendante repose sur des données fiables. Nous examinons les principaux domaines techniques qui déterminent la stabilité, la sécurité et les coûts.

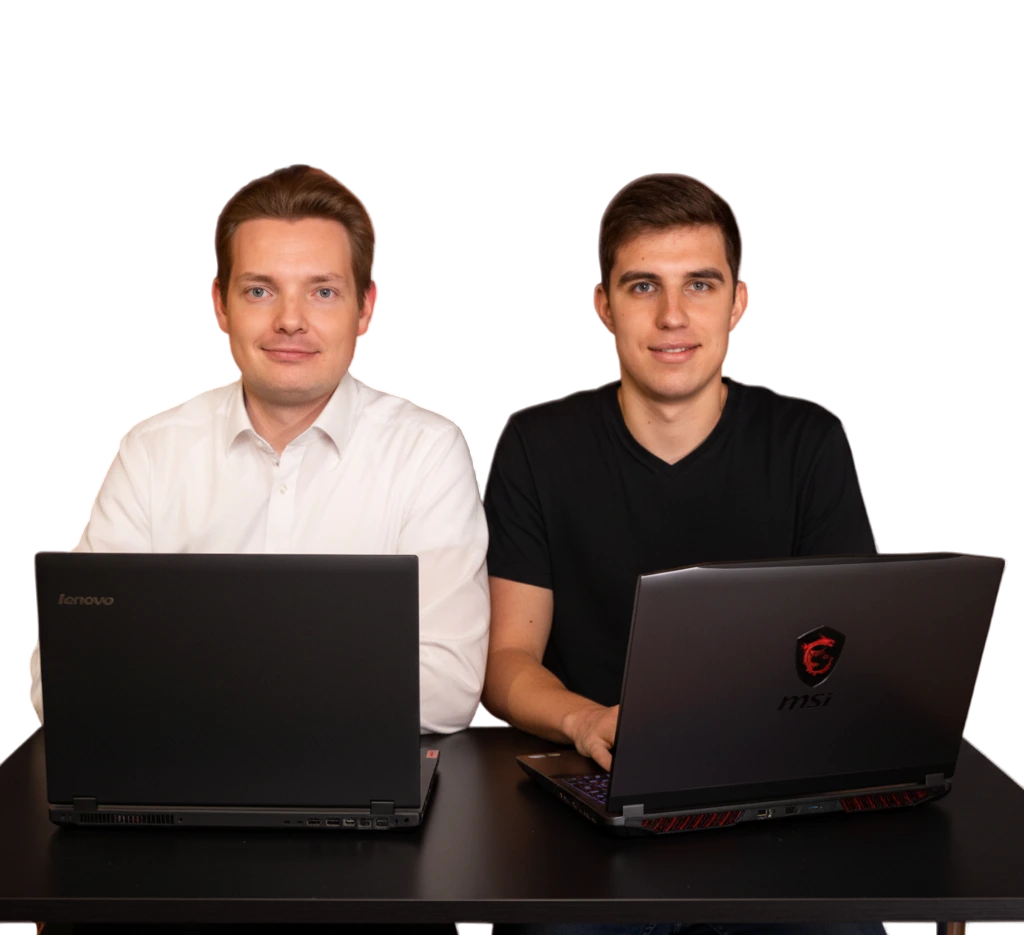
Franz Opitz et Alexander Hähnel sur l'ordinateur portable

En complément, nous pouvons examiner les risques liés aux produits et aux processus, par exemple la configuration de l’équipe, les risques associés à la feuille de route ou les coûts d’exploitation. Pour un audit préalable à l’achat d’une société qui développe des applications ou à un investissement dans une application, nous adaptons le périmètre.

Code et architecture

Qualité, structure, dépendances, modèles de conception, dette technique, documentation.

Sécurité et conformité

Authentification, autorisations, secrets, RGPD, Top 10 OWASP et risques liés à la chaîne d’approvisionnement.

Performances et fonctionnement

Exploitation, supervision, mise à l’échelle, coûts, CI/CD, déploiements et résilience.

Logiciel Audit technique préalable à l’achat d’une application ou investissement

Si vous envisagez d’acheter une société qui développe des applications ou d’investir dans une application, vous avez besoin d’un audit technique préalable rigoureux. Nous examinons les risques, les questions de licence et la capacité d’exploitation afin de sécuriser votre transaction. dette technique cachée échoue.

Rendre visibles les risques liés aux transactions

Nous identifions les dettes techniques, les risques de sécurité et les ruptures architecturales qui influencent le prix d'achat ou l'intégration.

Exploitation et montée en charge

Nous vérifions si le système peut être exploité de manière fiable et estimons les coûts liés à sa croissance.

Plan d'action clair

Vous recevez une liste de priorités, une estimation des efforts et une feuille de route réaliste pour stabiliser ou refondre la plateforme.

Des résultats qui facilitent la prise de décision

Vous obtenez des résultats clairs pour décider d’investir, d’acheter, de reprendre ou de redémarrer le projet.

Rapport court (48h)

Aperçu rapide des risques critiques, de la dette technique et des prochaines étapes.

  • Résumé
  • Principaux risques avec impact
  • Recommandation pour les prochaines étapes
Rapport complet

Analyse détaillée avec priorisation, estimation des efforts et plan d'action.

  • Architecture et évaluation du code
  • Audit de sécurité et de performances
  • Feuille de route de stabilisation
Atelier et mise en œuvre

Évaluation conjointe, priorisation et début de mise en œuvre.

  • Atelier avec la direction et l'équipe
  • PoC pour les sujets critiques
  • Sprints de stabilisation facultatifs

Les rapports généraux initiaux coûtent généralement entre 1 000 et 2 500 €. Le périmètre exact dépend de la complexité et du niveau d’analyse souhaité. Nous en définirons les contours lors de l’entretien préliminaire.

Convient aux guides de code pour votre audit ?

Si vous êtes confronté à une décision ou si vous avez des incertitudes dans le système, une évaluation vous fera gagner du temps et du budget.

L'application a été développée avec Lovable, Claude Code, ChatGPT/Codex ou Cursor.
  • Vous envisagez une acquisition, une refonte ou un investissement
  • La qualité, la sécurité ou les performances ne sont pas claires
  • Votre équipe a besoin d'une évaluation indépendante
  • Vous souhaitez voir les risques hiérarchisés
Aucun ajustement
  • Vous attendez une pure confirmation sans critique
  • L’accès au dépôt ou à l’infrastructure est impossible
  • Vous souhaitez uniquement une optimisation des prix
  • Vous n'avez besoin d'aucune mesure spécifique

FAQ sur l’audit logiciel

En combien de temps pouvons-nous commencer ?

Après la discussion préliminaire, nous commençons généralement dans quelques jours. Pour un rapport court, des objectifs clairs et un accès au dépôt et à l'infrastructure sont suffisants.

Quel est le coût d’un audit informatique ou logiciel ?

Le coût exact dépend de la complexité du système et du niveau de détail souhaité pour le rapport. En règle générale, les premiers audits généralistes coûtent entre 1 000 et 2 500 euros. Nous définirons le périmètre précis lors d’un premier entretien gratuit.

De quel accès avez-vous besoin ?

En règle générale, il faut prévoir un accès au dépôt, à la documentation, aux outils de supervision et aux journaux, ainsi qu’aux environnements de test si nécessaire. Nous convenons du périmètre au lancement.

Que signifie concrètement « faire réaliser un audit logiciel » ?

Vous recevez une évaluation indépendante du code, de l'architecture, des opérations et des risques. Le rapport fournit des priorités, des estimations d’efforts et des prochaines étapes claires.

Que vérifiez-vous lorsque nous faisons vérifier une application ?

Nous vérifions la qualité technique, la sécurité, les performances, les dépendances et l'état de fonctionnement de l'application, y compris le backend et l'infrastructure.

Comment fonctionne la due diligence logicielle lors de l'achat d'une société d'applications ?

Nous définissons le périmètre et les objectifs, puis examinons le code, l’architecture, la sécurité, les licences et l’exploitation. Vous recevez ensuite une matrice des risques et des recommandations concernant le prix et les prochaines étapes.

Le rapport est-il également adapté à un investissement dans une application ?

Oui. Nous fournissons aux investisseurs des éléments de décision présentant clairement les risques, les conséquences financières et les options de mise en œuvre.

Dans quelle mesure le rapport est-il confidentiel ?

Nous travaillons en toute confidentialité et pouvons signer un accord de confidentialité si vous le souhaitez. Les résultats restent votre propriété.

Quelle est la différence entre un rapport court et un rapport complet ?

Le rapport court fournit une évaluation rapide et ciblée des principaux risques. Le rapport complet fournit une analyse plus approfondie, une priorisation détaillée et un plan d’action.

Pouvez-vous vous occuper de la mise en œuvre ?

Oui. Selon vos objectifs, nous proposons des sprints de stabilisation, des preuves de concept (PoC) ou la poursuite complète du développement.

Une autre question à laquelle on ne répond pas ici ? Clarifier dans le rendez-vous →

Pourquoi choisir CodeGuides pour un audit logiciel ?

  • Équipe interne en Allemagne : Vous travaillez avec une équipe allemande permanente : pas de freelance, pas de risque d'externalisation.
  • ⌨️ Des experts pour les projets complexes : Vous bénéficiez de spécialistes de l’architecture, du développement d’applications, du back-end et de l’assurance qualité, réunis au sein d’une même équipe.
  • 💲 Transparence des coûts et planification claire : Transparence totale grâce à l'enregistrement du temps minute par minute, des feuilles de route réalistes et des estimations d'effort fiables.
Portrait d'Alexandre Hähnel
Alexander Hähnel
Directeur général, développement d’applications et de logiciels
Portrait de Franz Opitz
Franz Opitz
Directeur général, Automatisation et déploiement cloud

Parlez de Confiez votre audit logiciel à notre équipe