Richiedi un audit del software

Fai verificare il software prima di un acquisto, un investimento o un nuovo sviluppo

Hai bisogno di due diligence tecnica per software, app o piattaforma?
Verifichiamo la qualità del codice, l'architettura, la sicurezza e i rischi operativi, fornendoti una base decisionale affidabile per i passi successivi.

  • Breve rapporto in 48 ore
  • Rischi prioritari
  • Revisione indipendente

Chi conduce un Audit software e cosa c'entra?

Un audit software affidabile viene svolto da un'agenzia indipendente con esperienza in architettura, sicurezza e gestione operativa. Valuta la qualità del codice, l'architettura, la sicurezza, il debito tecnico, la copertura dei test e l'operatività, fornendo una valutazione delle priorità, dei rischi e dell'impegno necessario. CodeGuides prepara report riservati, anche con NDA su richiesta, e traduce i risultati tecnici in una base decisionale per il management, gli investitori o gli acquirenti.

Perché i team cercano «Esperienze di audit software”, “recensione” o “forum”?

Le ricerche con termini come esperienze, recensioni, forum o Reddit mostrano che i decisori cercano una valutazione indipendente, non solo un confronto tra le promesse dei fornitori. Un audit software deve quindi fornire riscontri verificabili: quali rischi sono critici, cosa è semplice debito tecnico, quali misure sono davvero necessarie prima di un acquisto, un investimento o un lancio, e quale impegno richiedono? Un buon rapporto consente di verificare questi aspetti.

A quali domande dovrebbe rispondere un audit

L'architettura è solida? Sicurezza, protezione dei dati, database e gestione operativa sono stati implementati correttamente? Ci sono rischi che dovrebbero ritardare un acquisto, un finanziamento o un lancio?

Cosa non è utile

Una checklist o uno scanner automatico non sostituiscono una valutazione. È fondamentale il giudizio tecnico di sviluppatori capaci anche di stabilizzare, modernizzare e gestire il software in produzione.

Quali verifica tecnica Ti serve?

Non tutte le domande necessitano dello stesso rapporto. Questi tre controlli coprono le preoccupazioni più comuni, dalla qualità del codice alla sicurezza pre-lancio.

Vuoi sottoporre il codice a una verifica, ma non sai con precisione quale livello di approfondimento sia necessario? Definiremo l'ambito durante una consulenza preliminare gratuita. Se si tratta di codice generato dall'AI, il Revisione di app create con AI continua.

Verifica del codice

Motivo: dubbi sulla qualità e sulla manutenibilità. Oggetto dell'analisi: struttura, debito tecnico, test e dipendenze. Risultato: rilievi in ordine di priorità. A differenza della revisione dell'architettura, si concentra sul codice.

Revisione dell'architettura

Motivo: aumento di scala, ristrutturazione o acquisizione. Oggetto dell'analisi: struttura del sistema, modello dei dati, scalabilità e gestione operativa. Risultato: valutazione e architettura target. Più ampio dell'audit del codice e più tecnico di una semplice consulenza.

Revisione di sicurezza

Motivo: lancio, richiesta di audit o sospetto di vulnerabilità. Oggetto dell'analisi: autenticazione, credenziali, convalida degli input, OWASP e accesso ai dati nell'app e nel backend. Risultato: rischi, impatto e contromisure.

Quali risultati deve fornire un audit software

Un parere tecnico è davvero prezioso solo se Per supportare le decisioni. Uniamo competenza tecnica e visione manageriale, per rendere chiari rischi, impegno e priorità.

Profondità tecnica invece di sentimento viscerale

Valutiamo concretamente codice, architettura, test e gestione operativa, senza limitarci a descriverli superficialmente.

  • Analisi del codice e dell'architettura
  • Qualità, test, CI/CD
  • Stabilità e funzionamento

Rischi chiaramente prioritari e classificati

Non ci limitiamo a indicare i rischi: ne valutiamo anche l'impatto, la probabilità e l'impegno necessario.

  • Matrice dei rischi e del loro impatto
  • Piano d'azione per priorità
  • Dipendenze trasparenti

Certezza delle decisioni per il management

Sintesi per il management, raccomandazioni chiare e indicazione del budget per i passi successivi.

  • Riepilogo esecutivo
  • Opzioni di investimento
  • Criteri Vai/Non Vai
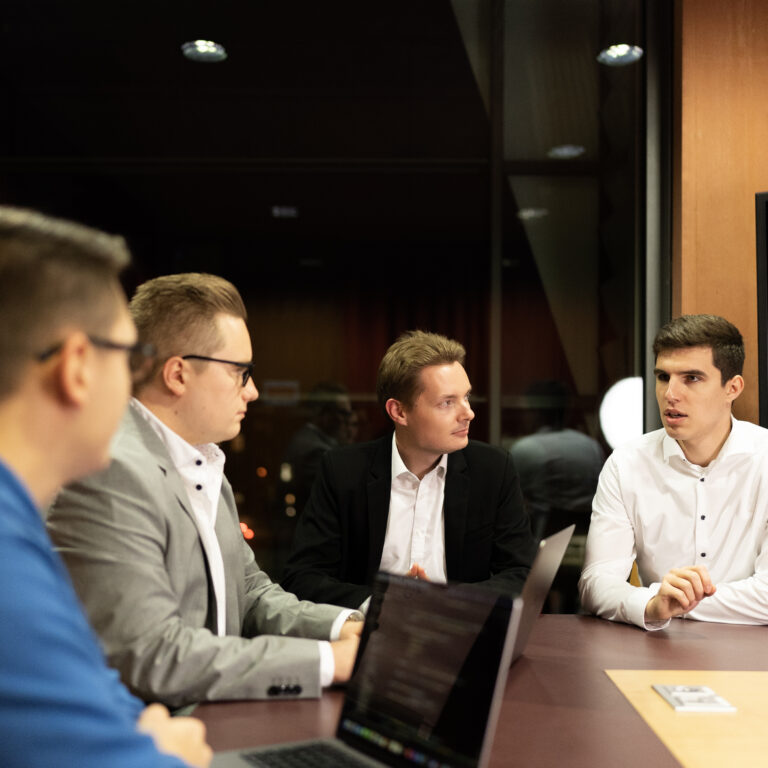
Il team di CodeGuides durante la pianificazione

Ecco come si svolge la Audit software da noi

Creiamo chiarezza rapida, senza interrompere le attività. Il processo è trasparente e strutturato e produce risultati concreti.

Poco impegno di coordinamento, risultati chiari. Ogni fase ha risultati definiti e progressi verificabili.

Giorno 1

Calcio d'inizio, accesso e immagine di destinazione

Obiettivi, sistemi, ruoli, accesso ai repository, infrastruttura e monitoraggio: definiamo insieme l'ambito.

Ambito Obiettivi Accessi
Giorni 2-5

Analisi, test, revisione

Revisione del codice, analisi dell'architettura, controlli di sicurezza, test delle prestazioni e visualizzazioni operative.

Codice Sicurezza Prestazioni
Giorno 5-7

Workshop sui risultati

Rilievi, definizione delle priorità, piano d'azione e sessione di domande e risposte con il team o il management.

Priorità Misure Decisione
Facoltativo

PoC o stabilizzazione

Verifica i punti critici o avvia subito gli interventi: stabilizzazione, roadmap e sprint.

PoC Stabilizzazione Roadmap

Misurabile, invece del sentimento viscerale

Un buon report definisce tempi e verifiche con chiarezza e propone raccomandazioni concrete.

48 h
Breve relazione possibile

Ideale prima di una decisione o come rapido confronto con la realtà.

5-10 giorni
Rapporto completo

Valutazione approfondita e piano d'azione con priorità.

3 livelli
Codice, architettura, operazioni

Esaminiamo insieme sistema, processo e infrastruttura.

0 hype
Rischi, non marketing

Rischi chiari, priorità chiare, raccomandazioni chiare.

Ambiti di verifica · Audit software

Cosa controlliamo specificamente

Una valutazione indipendente si basa su dati affidabili. Verifichiamo gli aspetti tecnici fondamentali che incidono su stabilità, sicurezza e costi.

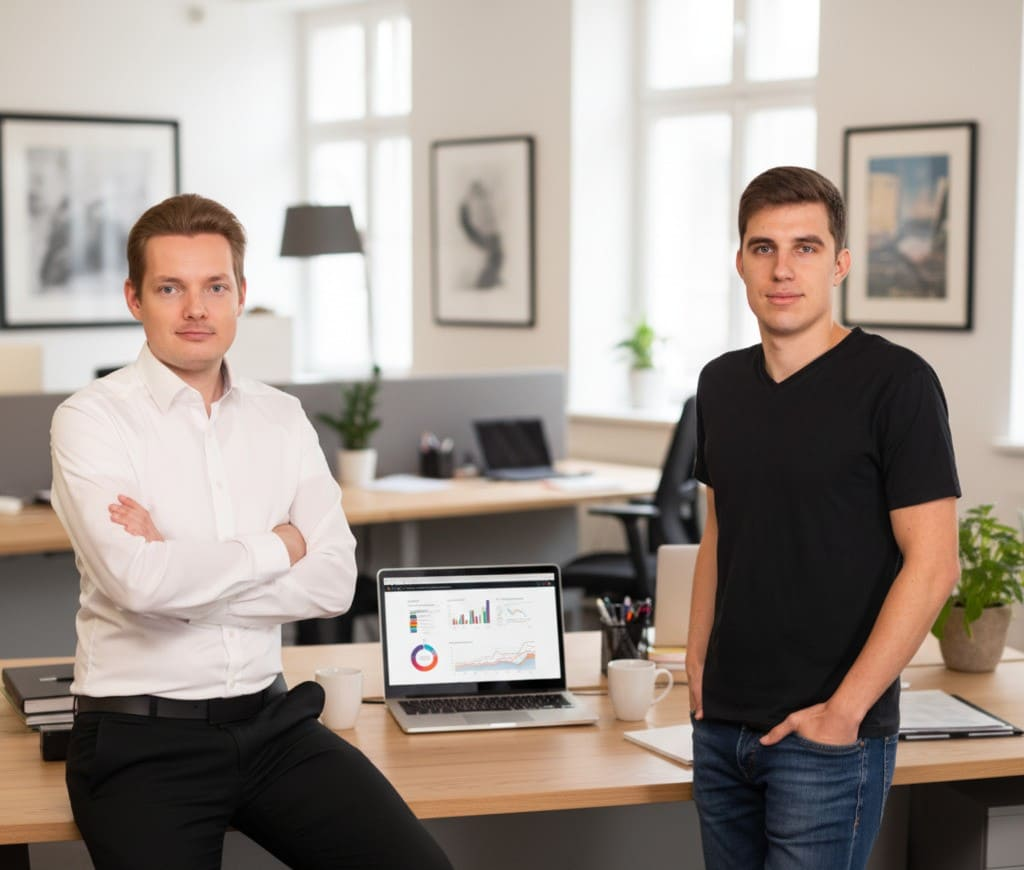
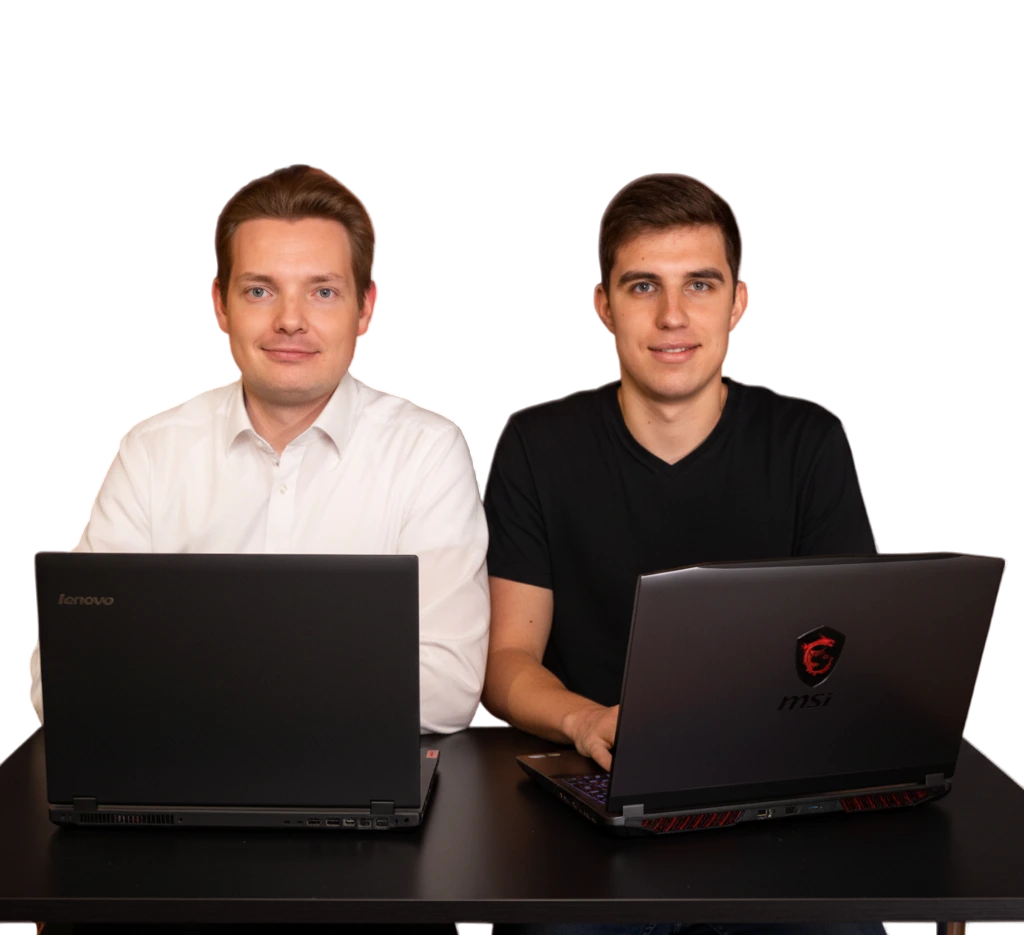
Franz Opitz e Alexander Hähnel sul portatile

Su richiesta, analizziamo anche i rischi legati al prodotto e ai processi, ad esempio l'organizzazione del team, i rischi della roadmap o i costi operativi. Per la due diligence software in caso di acquisizione di un'azienda che sviluppa app o di un investimento in un'app, adattiamo l'ambito dell'analisi.

Codice e architettura

Qualità, struttura, dipendenze, pattern di progettazione, debito tecnico e documentazione.

Sicurezza e conformità

Autenticazione, autorizzazioni, credenziali, GDPR, OWASP Top 10 e rischi della catena di fornitura.

Prestazioni e funzionamento

Ambiente di esecuzione, monitoraggio, scalabilità, costi, CI/CD, distribuzioni e affidabilità.

Software Due diligence prima dell'acquisto dell'app o investimento

Se stai acquistando un'azienda che sviluppa app o stai valutando un investimento in un'app, ti serve una due diligence tecnica affidabile. Verifichiamo rischi, licenze e operatività, per evitare che l'accordo venga compromesso debito tecnico nascosto fallisce.

Rendi visibili i rischi dell'operazione

Individuiamo debito tecnico, rischi di sicurezza e problemi architetturali che possono influire sul prezzo d'acquisto o sull'integrazione.

Operazione e ridimensionamento

Verifichiamo se il sistema può essere gestito in modo stabile e quali costi comporterebbe la crescita.

Piano d'azione chiaro

Riceverai le priorità, una stima dell'impegno e una roadmap realistica per la stabilizzazione o la migrazione a una nuova piattaforma.

Risultati che facilitano le decisioni

Otterrai risultati chiari per decidere se investire, acquistare, acquisire o ripartire da zero.

Relazione breve (48 ore)

Panoramica rapida dei rischi critici, del debito tecnico e dei passaggi successivi.

  • Riepilogo esecutivo
  • Rischi principali con impatto
  • Consiglio per i passaggi successivi
Rapporto completo

Analisi approfondita con definizione delle priorità, stima dell'impegno e piano d'azione.

  • Architettura e valutazione del codice
  • Revisione di sicurezza e prestazioni
  • Tabella di marcia per la stabilizzazione
Workshop e implementazione

Analisi condivisa dei risultati, definizione delle priorità e avvio degli interventi.

  • Workshop con direzione e team
  • PoC per argomenti critici
  • Sprint di stabilizzazione opzionali

In genere, i primi report di valutazione costano 1.000 e 2.500 €. Il costo esatto dipende dalla complessità e dal livello di approfondimento richiesto. Definiremo l'ambito durante la consulenza preliminare.

CodeGuides è adatta come società di audit?

Se devi prendere una decisione o hai dubbi sul tuo sistema, un audit può farti risparmiare tempo e budget.

Fa per te
  • Stai pianificando un'acquisizione, una migrazione a una nuova piattaforma o un investimento
  • Hai dubbi sulla qualità, sulla sicurezza o sulle prestazioni
  • Il tuo team ha bisogno di una valutazione indipendente
  • Vuoi vedere i rischi in ordine di priorità
Non fa per te
  • Ti aspetti una semplice conferma, senza critiche
  • Non è possibile accedere ai repository o all'infrastruttura
  • Vuoi solo l'ottimizzazione dei prezzi
  • Non ti servono misure concrete

Domande frequenti sull'audit software

Quanto velocemente possiamo iniziare?

Dopo la consulenza preliminare, di solito iniziamo entro pochi giorni. Per un report breve bastano obiettivi chiari e l'accesso ai repository e all'infrastruttura.

Quanto costa un audit software?

Il costo esatto dipende dalla complessità e dal livello di approfondimento richiesto. In genere, i nostri primi report di valutazione costano tra 1.000 e 2.500 €. Definiremo l'importo in base all'ambito durante una consulenza preliminare gratuita.

Di quale accesso hai bisogno?

Di solito servono l'accesso ai repository, la documentazione, i dati di monitoraggio e i log e, se necessario, credenziali di test. Definiremo l'ambito all'avvio del progetto.

Cosa significa concretamente richiedere un report di valutazione software?

Riceverai una valutazione indipendente di codice, architettura, gestione operativa e rischi. Il report indica le priorità, stima l'impegno e definisce i passi successivi.

Cosa controlli quando controlliamo un'app?

Verifichiamo la qualità tecnica, la sicurezza, le prestazioni, le dipendenze e lo stato operativo dell'app, inclusi backend e infrastruttura.

Come si svolge la due diligence software quando si acquista un'azienda che sviluppa app?

Definiamo l'ambito e gli obiettivi, quindi analizziamo codice, architettura, sicurezza, licenze e operatività. Riceverai una matrice dei rischi e raccomandazioni su prezzo e piano d'azione.

Il report è adatto anche a un investimento in un'app?

Sì. Forniamo agli investitori una base decisionale con rischi chiari, conseguenze sui costi e opzioni di attuazione.

Quanto è riservato il rapporto?

Lavoriamo in modo riservato e, su richiesta, firmiamo un NDA. I risultati restano a tua disposizione.

Qual è la differenza tra un report breve e uno completo?

Il report breve offre una valutazione mirata dei principali rischi. Quello completo include un'analisi più approfondita, una definizione dettagliata delle priorità e un piano d'azione.

Puoi occuparti dell'implementazione?

Sì. In base ai tuoi obiettivi, offriamo sprint di stabilizzazione, proof of concept o sviluppo completo.

Un'altra domanda a cui non è stata data risposta qui? Chiariamolo durante l'appuntamento →

Perché CodeGuides per il software di controllo?

  • Team interno in Germania: Lavori con un team tedesco permanente: niente freelance, nessun rischio di outsourcing.
  • ⌨️ Esperti per progetti complessi: Trai vantaggio da specialisti in architettura, sviluppo di app, backend e QA, il tutto da un'unica fonte.
  • 💲 Trasparenza dei costi e pianificazione chiara: Piena trasparenza grazie alla registrazione del tempo minuto per minuto, roadmap realistiche e stime affidabili dello sforzo.
Ritratto di Alexander Hähnel
Alexander Hähnel
Amministratore delegato, sviluppo di app e software
Ritratto di Franz Opitz
Franz Opitz
Direttore generale, automazione e distribuzione cloud

Parla della Il tuo audit software con noi