Haz que verifiquen la aplicación desarrollada por IA

IA desarrollada Haz que revisen la aplicación

¿Has creado una aplicación con Lovable, ChatGPT/Codex, Claude Code, Cursor o Vibe Coding?
Verificamos la calidad, la arquitectura, la seguridad y el rendimiento del código y le brindamos una evaluación clara sobre si debe continuar con la construcción, el lanzamiento o la mejora.

  • Informe breve en 48 horas
  • evaluado independientemente
  • verificado por desarrolladores reales

¿Quién puede Comprueba el código generado por IA?

El código generado por IA es verificado por una agencia de software independiente con experiencia en arquitectura, seguridad y operaciones. Se verifican la autenticación, autorización, acceso a la base de datos, secretos, validación de entradas, dependencias, pruebas, implementación y mantenibilidad. El objetivo es obtener una evaluación clara de si se debe continuar construyendo, lanzando o realizando mejoras. CodeGuides verifica aplicaciones de Lovable, Claude Code, ChatGPT/Codex, Cursor y otras herramientas y proporciona un plan de acción priorizado.

¿Comprobar o hacer productivo? Una auditoría identifica riesgos y medidas. La posterior reparación, implementación y operación es un servicio independiente: Preparar el prototipo de IA para producción. Para una evaluación formal e independiente consulte Auditoría de software.

What is behind searches such as "AI app review Reddit" or "ChatGPT app review“?

Suchanfragen mit Zusätzen wie Reddit, Forum, Review oder Erfahrungen zeigen meist kein Interesse an einer weiteren Werbeseite, sondern an echten Risiken. Teams wollen wissen, ob eine mit Lovable, Claude Code, ChatGPT/Codex oder Cursor gebaute App sicher genug für echte Nutzer ist. Eine gute Antwort benennt typische Schwachstellen, erklärt Prüfkriterien und zeigt, wann ein unabhängiges Review sinnvoll ist. Genau darauf ist diese Seite ausgerichtet.

Welche Fragen stecken dahinter?

Typische Suchmuster sind „Lovable app security“, „ChatGPT app review“, „Cursor app production ready“ oder „AI generated code audit“. Gemeint ist fast immer: Kann ich diesem Code trauen, bevor Kunden, Investoren oder interne Nutzer darauf zugreifen?

Warum keine eigene Reddit-Landingpage?

Eine künstliche Seite nur für den Zusatz Reddit wäre dünn und nicht glaubwürdig. Besser ist eine echte, prüfbare Antwort auf die Fragen, die Nutzer sonst in Foren stellen würden: Security, Auth, Datenbank, Tests, Deployment und Betrieb.

Por qué el código generado por IA necesita una revisión independiente

Lovable, Claude Code, ChatGPT/Codex, Cursor, Copilot y otros asistentes de IA pueden generar codigo funcional, pero rara vez cubren seguridad, arquitectura y operacion. Por eso una revision de codigo independiente es esencial.

Vulnerabilidades debido a la falta de contexto

La IA genera código que se ajusta al mensaje, no a la arquitectura general. Consecuencias típicas: puntos finales desprotegidos, inyección SQL, gestión de secretos insegura.

  • Vulnerabilidades de OWASP en el código generado
  • Credenciales codificadas y claves API
  • Falta autenticación y autorización

Arquitectura sin previsión

KI optimiza localmente para el mensaje actual. Las decisiones arquitectónicas globales, la escalabilidad y la deuda técnica surgen sistemáticamente.

  • Estructura de base de datos y diseño de API inconsistentes
  • Copiar y pegar redundancia en lugar de abstracción
  • Patrones no escalables bajo carga

Casi siempre falta funcionamiento y calidad

Sin supervisión, sin pruebas, sin CI/CD: las aplicaciones generadas por IA a menudo funcionan a ciegas. Los errores sólo se hacen visibles en el funcionamiento productivo.

  • Falta de pruebas y cobertura automatizadas
  • Sin registro, sin monitoreo, sin alertas
  • Implementaciones manuales sin estrategia de reversión
Checkpoints · Revisar una aplicación de IA

Lo que verificamos específicamente para las aplicaciones desarrolladas con IA

Evaluamos todas las áreas que los asistentes de IA suelen descuidar con profundidad técnica y una priorización clara.

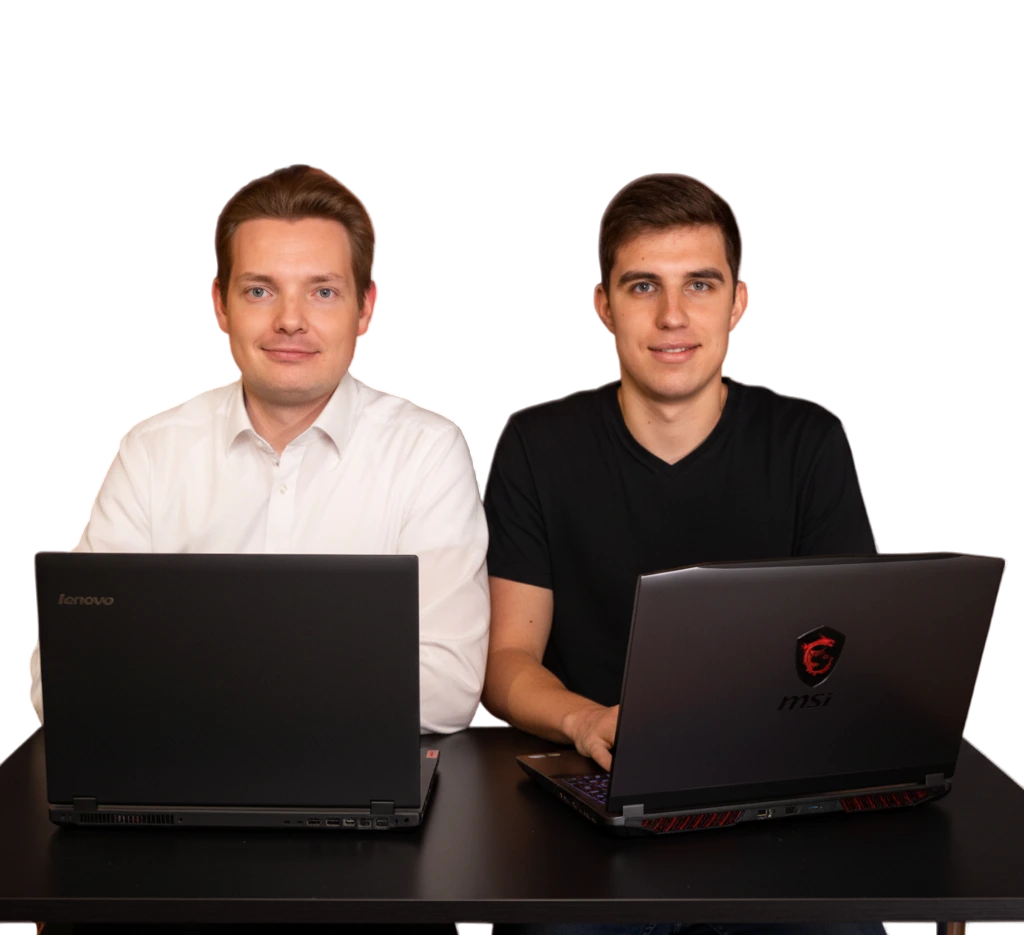
Franz Opitz y Alexander Hähnel revisando una aplicación de IA

Si es necesario, también verificamos los riesgos de licencia para los paquetes de código abierto utilizados, el cumplimiento del RGPD en el procesamiento de datos, así como los riesgos del equipo y del proceso. También ideal para Debida diligencia de software antes de la compra o inversión de la aplicación.

Seguridad y OWASP

Autenticación, Autorización, Validación de Entrada, Inyección SQL, XSS, CSRF, Gestión de Secretos y OWASP Top 10.

Código y arquitectura

Estructura, dependencias, patrones de diseño, redundancias, deuda técnica y mantenibilidad del código generado por IA.

Base de datos y API

Consistencia de esquemas, consultas N+1, estrategia de índice, diseño de API, control de versiones y manejo de errores.

Operación y rendimiento

Registro, monitoreo, CI/CD, estrategia de implementación, pruebas de carga, almacenamiento en caché y resiliencia.

Pruebas y calidad

Cobertura de pruebas, pruebas unitarias y de integración, configuración de linter y proceso de revisión de código.

Escalabilidad

Decisiones arquitectónicas bajo carga, conexiones de bases de datos, gestión de colas y preparación para la nube.

Lovable, Claude Code, ChatGPT/Codex & Co.: Lo que comprobamos para cada herramienta

Cada herramienta de IA viene con patrones de vulnerabilidad típicos. Los conocemos y comprobamos específicamente qué funciona mal con Lovable, Claude Code, ChatGPT/Codex, Cursor u otras herramientas.

Adorable

Tener marcada la aplicación Lovable

Lovable genera aplicaciones React con backend Supabase, rápido, pero con riesgos estructurales de seguridad.

  • Claves de Supabase en el paquete de interfaz
  • La seguridad de nivel de fila a menudo no se activa
  • Sin validación de entrada del lado del servidor
  • Lógica de autenticación directamente en el cliente
  • Sin limitación de velocidad, sin seguimiento
Código Claude

Tener marcada la aplicación Claude Code

Claude Code genera código legible, pero normalmente faltan operaciones, pruebas y arquitectura en el contexto general.

  • Falta de pruebas automatizadas
  • Sin CI/CD ni configuración de implementación
  • Arquitectura sin ruta de escala
  • Manejo de errores inconsistente
  • Sin estrategia de monitoreo y registro
ChatGPT/Codex

Haz que verifiquen la aplicación ChatGPT/Codex

ChatGPT/Codex puede generar cambios rapidos en apps y funciones completas, con riesgos tipicos en limites de contexto, autenticacion, manejo de errores y diseno de base de datos.

  • Prompts without vollständigen Architekturkontext
  • Logica de autenticacion y roles inconsistente
  • Esquema de base de datos sin índices ni restricciones
  • Falta la configuración de CORS y CSP
  • Sin separacion clara entre desarrollo y produccion
Cursor

Tener marcada la aplicación del cursor

El cursor funciona directamente en el editor, pero los límites de la ventana de contexto generan inconsistencias entre los límites del módulo.

  • Manejo de errores inconsistente por archivo
  • Lógica duplicada en los límites del módulo
  • Secretos en .env sin validación
  • Vulnerabilidades en la carga de archivos
  • Faltan pruebas de integración
v0.dev / Copiloto

v0, Copilot y otras herramientas

v0.dev ofrece código de interfaz de usuario (React/Next.js) y fragmentos de Copilot, ambos sin tener en cuenta el sistema general ni la seguridad del backend.

  • Sin backend, solo entrega lógica de interfaz de usuario
  • Claves API pasadas como perforación de puntal
  • Fragmentos de copiloto con patrones obsoletos
  • Sin estrategia de gestión estatal
  • Riesgos XSS debido al renderizado no controlado
Replit Agente y otros

Tener marcadas otras herramientas de IA

Replit Agent, Devin, Windsurf, Gemini Code Assist y otros: Conocemos los patrones típicos de cada herramienta y los comprobamos de forma independiente.

  • Replit: No hay pila de implementación lista para producción
  • Devin: Decisiones de arquitectura sin revisión
  • Windsurf: Debilidades similares al Cursor
  • Independiente de la herramienta: casi siempre faltan el funcionamiento y las pruebas
  • También se pueden probar bases de código mixtas (humano + IA)

Aplicaciones de codificación Vibe y prototipos de IA puesta en producción de forma segura

Hoy en día, muchos equipos desarrollan prototipos rápidos y MVP con Lovable, Claude Code, ChatGPT/Codex o Cursor, y luego quieren convertirlos en productos reales. Comprobamos qué se puede asumir de forma segura y qué debe reconstruirse.

¿Qué es lo suficientemente bueno para la producción?

Distinguimos claramente entre el código que se puede usar de manera estable y las áreas que deben limpiarse antes del lanzamiento.

Plan de acción priorizado

Recibirá una hoja de ruta concreta: qué es crítico, qué es importante, qué puede esperar, con estimaciones de esfuerzo realistas.

Opcional: Nosotros nos encargamos de la estabilización

Después de la revisión, podemos comenzar a implementarlo de inmediato: parches de seguridad, refactorización de la arquitectura e infraestructura lista para producción.

Borrar números en lugar de evaluaciones vagas

Nuestra revisión del código de IA proporciona períodos de tiempo confiables, puntos de control estructurados y recomendaciones prácticas.

48h
Posible informe breve

Principales riesgos y vulnerabilidades críticas en el código generado por IA.

5-10 días
Informe completo

Análisis profundo con arquitectura, seguridad, operaciones y plan de acción priorizado.

6 niveles
Seguridad hasta la operación

Comprobamos todas las áreas que los asistentes de IA descuidan sistemáticamente.

NDA
Confidencial e independiente

Trabajamos de forma confidencial, con NDA previa solicitud. Los resultados permanecen contigo.

El equipo de CodeGuides revisa el código

Así es como funciona Revisión de la aplicación AI de nosotros

Mínimo esfuerzo de coordinación, máximo conocimiento. No interrumpimos sus operaciones y entregamos resultados utilizables en plazos claros.

Cada paso tiene resultados definidos y un progreso rastreable. No hay conjeturas sobre lo que estamos haciendo.

Día 1

Saque inicial, imagen de destino y aproximaciones

Aclaramos objetivos, pila tecnológica, contexto de uso y obtenemos acceso al repositorio y documentación de infraestructura.

Alcance Objetivos Accesos
Día 2-5

Análisis, control de seguridad y revisión de código

Pruebas estructuradas de código, arquitectura, seguridad, base de datos, API, pruebas y operaciones, especialmente para vulnerabilidades típicas de la IA.

Código Seguridad Arquitectura
Día 5-7

Resultados y plan de acción

Hallazgos priorizados, evaluación de riesgos, estimación de esfuerzo y recomendaciones, presentados en un taller o como informe.

Priorización Medidas Decisión
Opcional

Estabilización y mayor desarrollo

Nos encargaremos de la implementación si lo solicita: correcciones de seguridad, refactorización de la arquitectura, configuración de prueba, configuración de CI/CD.

Correcciones Estabilización Hoja de ruta

Lo que obtienes como resultado

Resultados claros y utilizables para que pueda tomar una decisión informada sobre si desarrollar aún más la aplicación y cómo hacerlo.

Reporte breve (48 h)

Resumen rápido para decisiones urgentes o como primera comprobación de la realidad antes del lanzamiento.

  • Resumen ejecutivo
  • Riesgos de seguridad críticos con impacto
  • Las 3 medidas principales inmediatamente
Informe completo

Análisis en profundidad con evaluación de riesgos completa, priorización y plan de acción concreto.

  • Evaluación de arquitectura y código
  • Revisión de seguridad y rendimiento
  • Plan de acción priorizado con esfuerzo
Taller e implementación

Evaluación conjunta con el equipo o la dirección, se puede transferir directamente a la planificación de implementación.

  • Resultados del taller con preguntas y respuestas
  • PoC para temas críticos
  • Sprints de estabilización opcionales

Los informes generales iniciales suelen costar entre 1.000 y 2.500 €. Los costos exactos dependen de la complejidad y la profundidad deseada. Aclararemos el marco en la discusión preliminar.

Para quién ¿es adecuada la revisión de la aplicación de IA?

Si desea utilizar una aplicación desarrollada con IA de manera productiva o desarrollarla aún más, necesita claridad sobre los riesgos reales.

Buen ajuste
  • La app se desarrollo con Lovable, Claude Code, ChatGPT/Codex, Cursor, Copilot o herramientas similares
  • Quieres poner en producción una aplicación de codificación de vibración o un prototipo de IA
  • Estás planeando invertir en una aplicación desarrollada con IA
  • Tu equipo tiene preocupaciones de seguridad o dudas sobre la calidad del código generado.
  • Quieres entregar la aplicación, venderla o que la utilicen usuarios externos
  • Tu aplicación combina código escrito por humanos y generado por IA
No encaja
  • Esperas pura confirmación sin críticas técnicas
  • No es posible acceder al repositorio o a la infraestructura
  • Pura optimización de costes sin interés en la calidad
  • Sin interés en medidas concretas

Preguntas frecuentes: Verifique la aplicación desarrollada por IA

¿Por qué debería marcar una aplicación desarrollada por IA?

El código generado por IA a menudo contiene vulnerabilidades de seguridad ocultas, falta de manejo de errores y decisiones arquitectónicas deficientes que resultan costosas de operar. Una revisión de código independiente proporciona claridad antes de invertir o poner en marcha.

¿Qué es Vibe Coding y cuáles son sus riesgos?

La codificación Vibe es la práctica de desarrollar una aplicación casi en su totalidad a través de indicaciones a asistentes de IA como Cursor, Copilot o ChatGPT. El resultado puede funcionar, pero a menudo conlleva riesgos críticos: pruebas faltantes, inyección de SQL, puntos finales API desprotegidos y arquitectura no escalable.

¿Qué verificas para una aplicación desarrollada por IA?

Revisamos la seguridad (OWASP, Secrets, Auth), la calidad y arquitectura del código, la estructura de la base de datos, el diseño de API, el manejo de errores, la cobertura de pruebas, la operatividad y la escalabilidad, y entregamos un plan de acción priorizado.

¿Cuál es la diferencia con una revisión de código normal?

Nuestra revisión de aplicaciones de IA se especializa en las vulnerabilidades típicas del código generado por IA: vulnerabilidades de seguridad debido a la falta de contexto global, inconsistencias arquitectónicas, redundancias de copiar y pegar y falta de fundamentos operativos como pruebas, CI/CD y monitoreo.

¿Cuánto tiempo lleva una revisión del código de IA?

Un breve informe con los riesgos más importantes es posible en 48 horas. Un informe completo con análisis arquitectónico y plan de acción demora entre 5 y 10 días hábiles, según el alcance.

¿Qué acceso necesitas?

Como regla general, acceso al repositorio (por ejemplo, GitHub, GitLab), documentación de infraestructura y, si es necesario, acceso de prueba. Acordamos el alcance desde el inicio y trabajamos de forma confidencial.

¿Cuánto cuesta la revisión de la aplicación AI?

Los costos exactos dependen de la complejidad y la precisión deseada del informe. Por norma general, los informes generales iniciales nos cuestan entre 1.000 y 2.500 euros. Aclararemos el marco específico en una discusión preliminar gratuita.

¿Puedo seguir desarrollando la aplicación o estabilizarla después?

Sí. Después de la revisión, podemos encargarnos de la estabilización, el desarrollo adicional o la conversión completa, incluida la hoja de ruta, las correcciones de seguridad y los sprints de implementación.

¿La reseña también es adecuada para una aplicación que quiero comprar o en la que quiero invertir?

Sí. Nuestra revisión de la aplicación de IA proporciona un modelo de decisión técnica para inversores y compradores, con riesgos claros, implicaciones de costos y recomendaciones para la evaluación.

¿Qué herramientas de IA puedes considerar en una auditoría de aplicaciones?

Revisamos apps creadas con las herramientas de IA mas comunes: Lovable, Claude Code, ChatGPT/Codex, Cursor, GitHub Copilot, v0.dev, Replit Agent y otras. Cada herramienta tiene patrones tipicos de debilidades que revisamos de forma dirigida.

¿Puedes marcar una aplicación Lovable?

Sí. Las aplicaciones adorables usan React con el backend de Supabase, un patrón que presenta claros riesgos de seguridad: claves de Supabase en el paquete de frontend, falta de seguridad a nivel de fila, falta de validación del lado del servidor y lógica de autenticación directamente en el cliente. Examinamos exactamente estos puntos débiles y proporcionamos un plan de acción priorizado.

¿Puedes verificar una aplicación de Claude Code?

Sí. Claude Code también tiene lagunas típicas: pruebas faltantes, falta de configuración de CI/CD, decisiones arquitectónicas sin contexto general y fundamentos operativos que no formaban parte del mensaje. Comprobamos de forma independiente y mostramos lo que falta antes de la operación productiva.

¿Puedes verificar una aplicación ChatGPT/Codex?

Si. Las apps y funciones creadas con ChatGPT/Codex se generan rapido, pero suelen tener brechas por falta de contexto global: autenticacion inconsistente, manejo de errores debil, falta de pruebas y ausencia de una separacion clara entre desarrollo y produccion. Evaluamos que debe reconstruirse para produccion.

¿También revisas aplicaciones que fueron desarrolladas con múltiples herramientas de IA al mismo tiempo?

Sí. Muchos proyectos se crean con una combinación de, p. B. Lovable para el frontend, Claude Code para la lógica del backend y Copilot para funciones individuales. Comprobamos toda la base del código independientemente de la herramienta utilizada, incluidas las inconsistencias en las interfaces.

¿Qué tan confidencial es el informe?

Trabajamos de forma confidencial y firmaremos un acuerdo de confidencialidad si lo solicita. Los resultados y el código son exclusivamente suyos.

¿Otra pregunta que no está respondida aquí? Aclarar en la cita →

Por qué CodeGuides ¿para la revisión de la aplicación de IA?

  • Equipo interno de Alemania: Trabajas con un equipo alemán permanente: sin trabajadores autónomos, sin riesgo de subcontratación.
  • ⌨️ Expertos para proyectos complejos: Te beneficias de especialistas en arquitectura, desarrollo de aplicaciones, backend y control de calidad, todo desde una única fuente.
  • 💲 Transparencia de costes y planificación clara: Transparencia total a través del registro del tiempo minuto a minuto, hojas de ruta realistas y estimaciones de esfuerzo confiables.
Retrato de Alexander Hähnel
Alexander Hähnel
Director general, desarrollo de aplicaciones y software
Retrato de Franz Opitz
Franz Opitz
Director General, Automatización e Implementación de la Nube

Haga verificar la aplicación desarrollada por IA: Reserve una consulta preliminar

Acerca de CodeGuides

CodeGuides es una aplicación y agencia de inteligencia artificial de Alemania para aplicaciones Flutter, software personalizado, automatización de IA e infraestructura de IA local. El asesoramiento y la implementación provienen de una sola fuente: evaluamos técnicamente los casos de uso, creamos el primer piloto y lo ampliamos hasta el funcionamiento en toda la empresa, conforme al RGPD y con alojamiento en Alemania.

CodeGuides GmbH · Königs Wusterhausen En el mercado desde 2019 100+ proyectos digitales 100% interno (DE) Consultoría e implementación desde un solo proveedor