Tener TI y Auditoría de software creados

Haga comprobar el software antes de compra, inversión o nuevo desarrollo

¿Necesita debida diligencia técnica para software, aplicación o plataforma?
Verificamos la calidad del código, la arquitectura, la seguridad y los riesgos operativos y le brindamos una plantilla de decisión confiable para los próximos pasos.

  • Informe breve en 48 horas
  • Riesgos priorizados
  • Revisión independiente

¿Quién crea un Auditoría de software ¿y qué contiene?

Una Auditoria de software resiliente crea una agencia de software independiente con experiencia en arquitectura, seguridad y operaciones. Evalúa la calidad de código, arquitectura, seguridad, deuda técnica, cobertura de pruebas y operatividad y proporciona una evaluación priorizada de riesgos y esfuerzos. CodeGuides prepara informes de forma confidencial, con NDA si se solicita, y traduce los hallazgos técnicos en una base de toma de decisiones para la gerencia, los inversores o los compradores.

Warum suchen Teams nach „Software Audit Erfahrungen“, „Review“ oder „Forum“?

Suchanfragen mit Erfahrungen, Review, Forum oder Reddit zeigen, dass Entscheider eine unabhängige Einschätzung suchen und nicht nur Anbieter-Versprechen vergleichen wollen. Bei einem Software-Audit geht es deshalb um nachvollziehbare Befunde: Welche Risiken sind kritisch, was ist nur technische Schuld, welche Maßnahmen sind vor Kauf, Investment oder Launch wirklich nötig und welcher Aufwand ist realistisch? Ein gutes Gutachten macht diese Punkte prüfbar.

Was ein Audit beantworten sollte

Ist die Architektur tragfähig? Sind Security, Datenschutz, Datenbank und Betrieb sauber umgesetzt? Gibt es Risiken, die einen Kauf, eine Finanzierung oder einen Launch verzögern sollten?

Was nicht hilft

A checklist or automated scanner does not replace an assessment. What matters is technical judgement from developers who can also stabilise, modernise and operate software in production.

¿Cuál prueba técnica ¿necesitas?

No todas las preguntas necesitan el mismo informe. Estas tres comprobaciones cubren las preocupaciones más comunes, desde la calidad del código hasta la seguridad previa al lanzamiento.

¿Quieres que verifiquen el código sin saber exactamente qué profundidad es necesaria? Lo arreglaremos en una consulta preliminar gratuita. Cuando se trata de código generado por IA, los clientes potenciales Haz que verifiquen la aplicación de IA continuar.

Auditoría de código

Motivo: Dudas sobre calidad y mantenibilidad. Asunto: estructura, deuda técnica, pruebas, dependencias. Resultado: hallazgos priorizados. Se diferencia de la revisión de arquitectura al centrarse en código concreto.

Revisión de arquitectura

Ocasión: Escalamiento, conversión o adquisición. Sujeto de prueba: sección del sistema, modelo de datos, escalabilidad, operación. Resultado: Evaluación e imagen objetivo. Más amplio que la auditoría de código, más técnico que el simple asesoramiento.

Revisión de seguridad

Motivo: Lanzamiento, solicitud de auditoría o sospecha. Elemento de prueba: autenticación, secretos, validación de entradas, OWASP, acceso a datos en la aplicación y backend. Resultado: Riesgos con impacto y medidas.

Qué auditoria de software realmente tiene que cumplir

La opinión de un experto sólo es valiosa si Crea capacidad de toma de decisiones. Combinamos profundidad técnica con lectura de gestión para que los riesgos, esfuerzos y prioridades sean transparentes.

Profundidad técnica en lugar de intuición

El código, la arquitectura, las pruebas y el funcionamiento se evalúan específicamente, no solo se describen superficialmente.

  • Análisis de código y arquitectura
  • Calidad, pruebas, CI/CD
  • Estabilidad y funcionamiento

Riesgos claramente priorizados y clasificados

No solo nombre los riesgos, sino también evalúe el impacto, la probabilidad de ocurrencia y el esfuerzo.

  • Matriz de riesgos con impacto
  • Plan de acción por prioridad
  • Dependencias transparentes

Certeza de decisión para la gestión

Resumen ejecutivo, recomendación clara y corredor presupuestario para los próximos pasos.

  • Resumen ejecutivo
  • Opciones de inversión
  • Criterios Ir/No Ir
Equipo de CodeGuides durante la planificación

Así es como funciona Auditoría de software de nosotros

Creamos claridad rápida, sin interrumpir sus operaciones. El proceso es transparente, estructurado y ofrece resultados utilizables.

Esfuerzo de coordinación bajo, resultados claros. Cada paso tiene resultados definidos y un progreso rastreable.

Día 1

Imagen de inicio, acceso y destino

Destinos, sistemas, roles, acceso al repositorio, infraestructura y monitoreo. Definimos el alcance.

Alcance Objetivos Accesos
Día 2-5

Análisis, pruebas, revisión

Revisión de código, análisis de arquitectura, controles de seguridad, pruebas de rendimiento y vistas operativas.

Código Seguridad Rendimiento
Día 5-7

Resultados del taller

Hallazgos, priorización, plan de acción y preguntas y respuestas con su equipo o gerencia.

Priorización Medidas Decisión
Opcional

PoC o estabilización

Verifica los puntos críticos o comienza a implementarlos de inmediato: estabilización, hoja de ruta, sprints.

PoC Estabilización Hoja de ruta

Claramente mensurable, en lugar de instinto

Un buen informe proporciona períodos de tiempo claros, puntos de prueba claros y recomendaciones utilizables.

48h
Posible informe breve

Ideal antes de una decisión o como un rápido control de la realidad.

5-10 días
Informe completo

Evaluación detallada más plan de acción priorizado.

3 niveles
Código, arquitectura, operaciones

Analizamos el sistema, el proceso y la infraestructura juntos.

0 exageración
Riesgos en lugar de marketing

Riesgos claros, prioridades claras, recomendaciones claras.

Puntos de control · Auditoría de software

Lo que verificamos específicamente

Una evaluación independiente requiere datos fiables. Examinamos las áreas técnicas centrales que determinan la estabilidad, la seguridad y los costos.

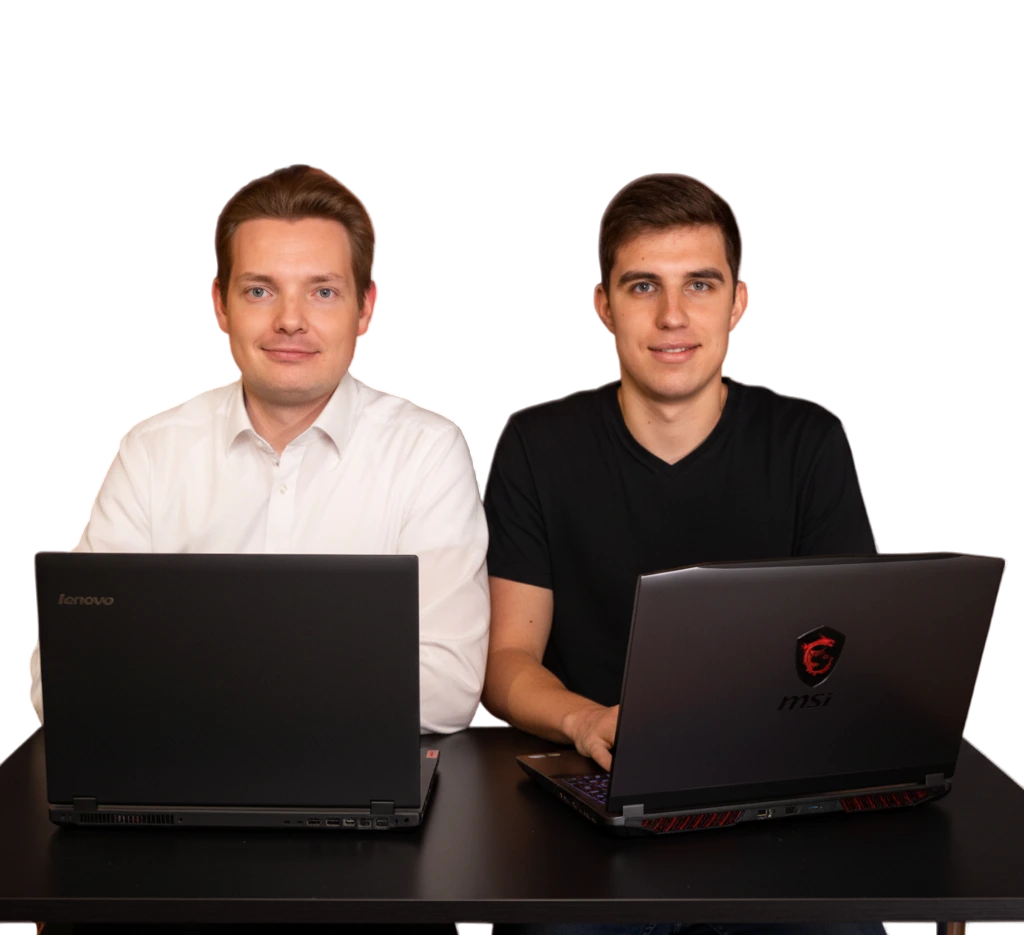
Franz Opitz y Alexander Hähnel en el portátil

Opcionalmente, también verificamos los riesgos del producto y del proceso, p.e. P.ej. configuración del equipo, riesgos de la hoja de ruta o costos operativos. Para la debida diligencia de software al comprar una empresa de aplicaciones o invertir en aplicaciones, ajustamos el alcance.

Código y arquitectura

Calidad, estructura, dependencias, patrones de diseño, deuda técnica, documentación.

Seguridad y cumplimiento

Autentificación, permisos, secretos, GDPR, OWASP top 10, riesgos de la cadena de suministro.

Rendimiento y funcionamiento

Tiempo de ejecución, monitoreo, escalamiento, costos, CI/CD, implementaciones y confiabilidad.

Software Debida diligencia antes de comprar la aplicación o inversión

Si compra una empresa de aplicaciones o planea una inversión en aplicaciones, necesita una debida diligencia técnica sólida. Examinamos los riesgos, los problemas de licencia y la operatividad para que su negocio no se vea comprometido. deuda técnica oculta falla.

Hacer visibles los riesgos del acuerdo

Identificamos deuda técnica, riesgos de seguridad y roturas arquitectónicas que influyen en el precio de compra o la integración.

Operación y escalamiento

Comprobamos si el sistema puede funcionar de forma estable y qué costes se derivan de manera realista del crecimiento.

Plan de acción claro

Recibe prioridades, estimaciones de esfuerzo y una hoja de ruta realista para la estabilización o el cambio de plataforma.

Resultados que facilitan las decisiones

Obtienes resultados claros que te permiten invertir, comprar, adquirir o reiniciar.

Reporte corto (48h)

Resumen rápido de riesgos críticos, deuda técnica y próximos pasos.

  • Resumen ejecutivo
  • Principales riesgos con impacto
  • Recomendación para los próximos pasos
Informe completo

Análisis detallado con priorización, estimación de esfuerzo y plan de acción.

  • Evaluación de arquitectura y código
  • Revisión de seguridad y rendimiento
  • Hoja de ruta para la estabilización
Taller e implementación

Evaluación conjunta, priorización e inicio de implementación.

  • Taller con dirección y equipo
  • PoC para temas críticos
  • Sprints de estabilización opcionales

Los informes generales iniciales suelen costar entre 1.000 y 2.500 €. Los costos exactos dependen de la complejidad y la profundidad deseada. Aclararemos el marco en la discusión preliminar.

Se adapta a CodeGuides ¿como experto?

Si te enfrentas a una decisión o tienes incertidumbres en el sistema, una tasación te ahorrará tiempo y presupuesto.

Buen ajuste
  • Está planeando una adquisición, cambio de plataforma o inversión
  • La calidad, la seguridad o el rendimiento no están claros
  • Su equipo necesita una evaluación independiente
  • Quieres ver los riesgos priorizados
No encaja
  • Esperas pura confirmación sin críticas
  • El acceso al repositorio o a la infraestructura no es posible
  • Solo quieres optimización de precios
  • No necesitas ninguna medida específica

Preguntas frecuentes sobre Auditoria de software

¿Qué tan rápido podemos empezar?

Después de la discusión preliminar, generalmente comenzamos dentro de unos días. Para un informe breve, son suficientes objetivos claros y acceso al repositorio y a la infraestructura.

¿Cuánto cuesta un software de TI o Auditoría?

Los costos exactos dependen de la complejidad y la precisión deseada del informe. Por norma general, los informes generales iniciales nos cuestan entre 1.000 y 2.500 euros. Aclararemos el marco específico en una discusión preliminar gratuita basada en su alcance.

¿Qué acceso necesitas?

Como regla general, acceso a repositorios, documentación, monitoreo/registros y, si es necesario, acceso de prueba. Acordaremos el alcance en el inicio.

¿Qué significa específicamente “tener un informe de software creado”?

Recibe una evaluación independiente del código, la arquitectura, las operaciones y los riesgos. El informe proporciona prioridades, estimaciones de esfuerzo y próximos pasos claros.

¿Qué verificas cuando tenemos una aplicación marcada?

Verificamos la calidad técnica, la seguridad, el rendimiento, las dependencias y el estado operativo de la aplicación, incluido el backend y la infraestructura.

¿Cómo funciona la debida diligencia de software al comprar una empresa de aplicaciones?

Aclaramos alcance y objetivos, revisamos código, arquitectura, seguridad, licencias y funcionamiento. Luego recibirá una matriz de riesgos y recomendaciones de precios/plan.

¿El informe también es adecuado para una inversión en una aplicación?

Sí. Proporcionamos un modelo de decisión para inversores con riesgos claros, consecuencias de costos y opciones de implementación.

¿Qué tan confidencial es el informe?

Trabajamos de forma confidencial y firmaremos un acuerdo de confidencialidad si lo solicita. Los resultados permanecen contigo.

¿Cuál es la diferencia entre un informe breve y un informe completo?

El breve informe proporciona una evaluación rápida y centrada de los principales riesgos. El informe completo proporciona un análisis más profundo, una priorización detallada y un plan de acción.

¿Puedes encargarte de la implementación?

Sí. Ofrecemos sprints de estabilización, PoC o desarrollo completo, dependiendo de tus objetivos.

¿Otra pregunta que no está respondida aquí? Aclarar en la cita →

Por qué CodeGuides para auditoria de software?

  • Equipo interno de Alemania: Trabajas con un equipo alemán permanente: sin trabajadores autónomos, sin riesgo de subcontratación.
  • ⌨️ Expertos para proyectos complejos: Te beneficias de especialistas en arquitectura, desarrollo de aplicaciones, backend y control de calidad, todo desde una única fuente.
  • 💲 Transparencia de costes y planificación clara: Transparencia total a través del registro del tiempo minuto a minuto, hojas de ruta realistas y estimaciones de esfuerzo confiables.
Retrato de Alexander Hähnel
Alexander Hähnel
Director general, desarrollo de aplicaciones y software
Retrato de Franz Opitz
Franz Opitz
Director General, Automatización e Implementación de la Nube

Discutir Tu Auditoria de software con nosotros